 Français
Hola, soy Rafael M. Pérez. Perfil técnico orientado a sistemas y ciberseguridad defensiva, con foco en la gestión del riesgo digital, la reducción de superficie de ataque y la toma de decisiones técnicas en entornos reales.
Trabajo en el diseño, operación y hardening de sistemas Linux y Windows, priorizando criterio técnico, automatización defensiva y documentación defendible frente a soluciones teóricas.
Formación en ASIR y certificaciones en IT y ciberseguridad (Cisco, Google Cybersecurity Certificate), aplicadas junto a estándares como OWASP, NIST y CIS. Mentalidad orientada a impacto real, mejora continua y validación de resultados.
Hablo francés con fluidez y colaboro en entornos técnicos internacionales. Además, mantengo un blog donde analizo riesgo digital, ciberseguridad defensiva y factor humano desde una perspectiva técnica y operativa.
Estas certificaciones avalan mi formación en ciberseguridad, redes y análisis defensivo, demostrando una base sólida en prácticas modernas de protección, detección de amenazas y administración de infraestructuras seguras.
Ver Diplomas PDFEsta sección recoge mi labor como formador y mentor técnico, orientada a transferir conocimiento práctico en sistemas y ciberseguridad a perfiles en proceso de especialización o mejora de empleabilidad.
La docencia es una extensión natural de mi trabajo técnico: compartir criterio, elevar estándares y facilitar el acceso a oportunidades reales mediante formación aplicada y defendible.
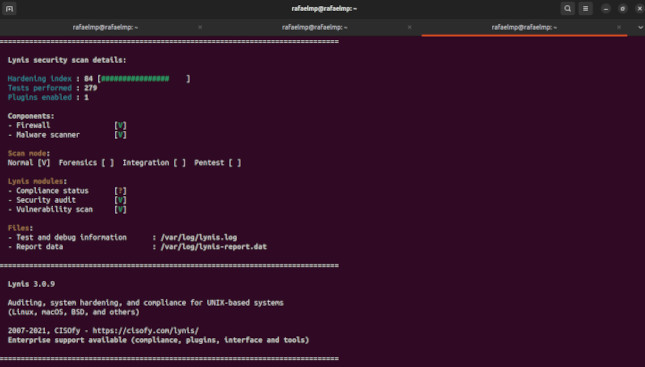
Este proyecto documenta el proceso completo de bastionado de un sistema Ubuntu 24.04 LTS, siguiendo estándares CIS, NIST y OWASP. Se aplicaron medidas defensivas en múltiples capas: kernel, autenticación, servicios, red, logging y control físico, sin comprometer la funcionalidad del sistema. Se utilizó Lynis como herramienta de auditoría continua, logrando una mejora de seguridad de 68 a 87 puntos. Cada fase está documentada con comandos, configuraciones y validaciones técnicas.
Informe técnico PDF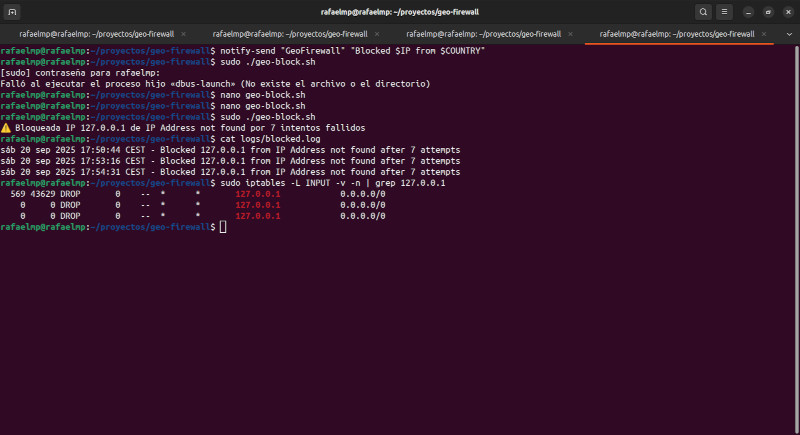
Este proyecto implementa un sistema defensivo automatizado que analiza los intentos fallidos de acceso SSH y bloquea IPs sospechosas según su país de origen. Utiliza GeoIP para identificar conexiones no españolas y aplica reglas dinámicas con iptables. El script se ejecuta localmente, registra cada acción y permite visualizar los bloqueos en tiempo real. El resultado es una capa de protección reactiva, ligera y documentable, alineada con buenas prácticas de ciberseguridad operativa.
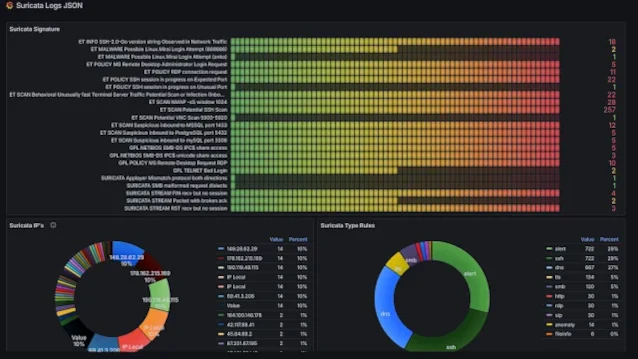
Proyecto central del portfolio orientado a simular la responsabilidad real de ciberseguridad en una PYME. El foco no está en desplegar herramientas, sino en diseñar decisiones defensivas: reducir superficie de ataque, establecer un baseline seguro, detectar desviaciones relevantes y responder a incidentes con criterio.
Incluye hardening de sistemas Linux, monitorización y detección basada en anomalías, análisis de eventos, respuesta proporcional y gestión del riesgo humano en entornos operativos.
Este proyecto está diseñado para ser defendible en entrevista técnica y funcionar como sustituto de experiencia junior, priorizando impacto real frente a complejidad innecesaria.
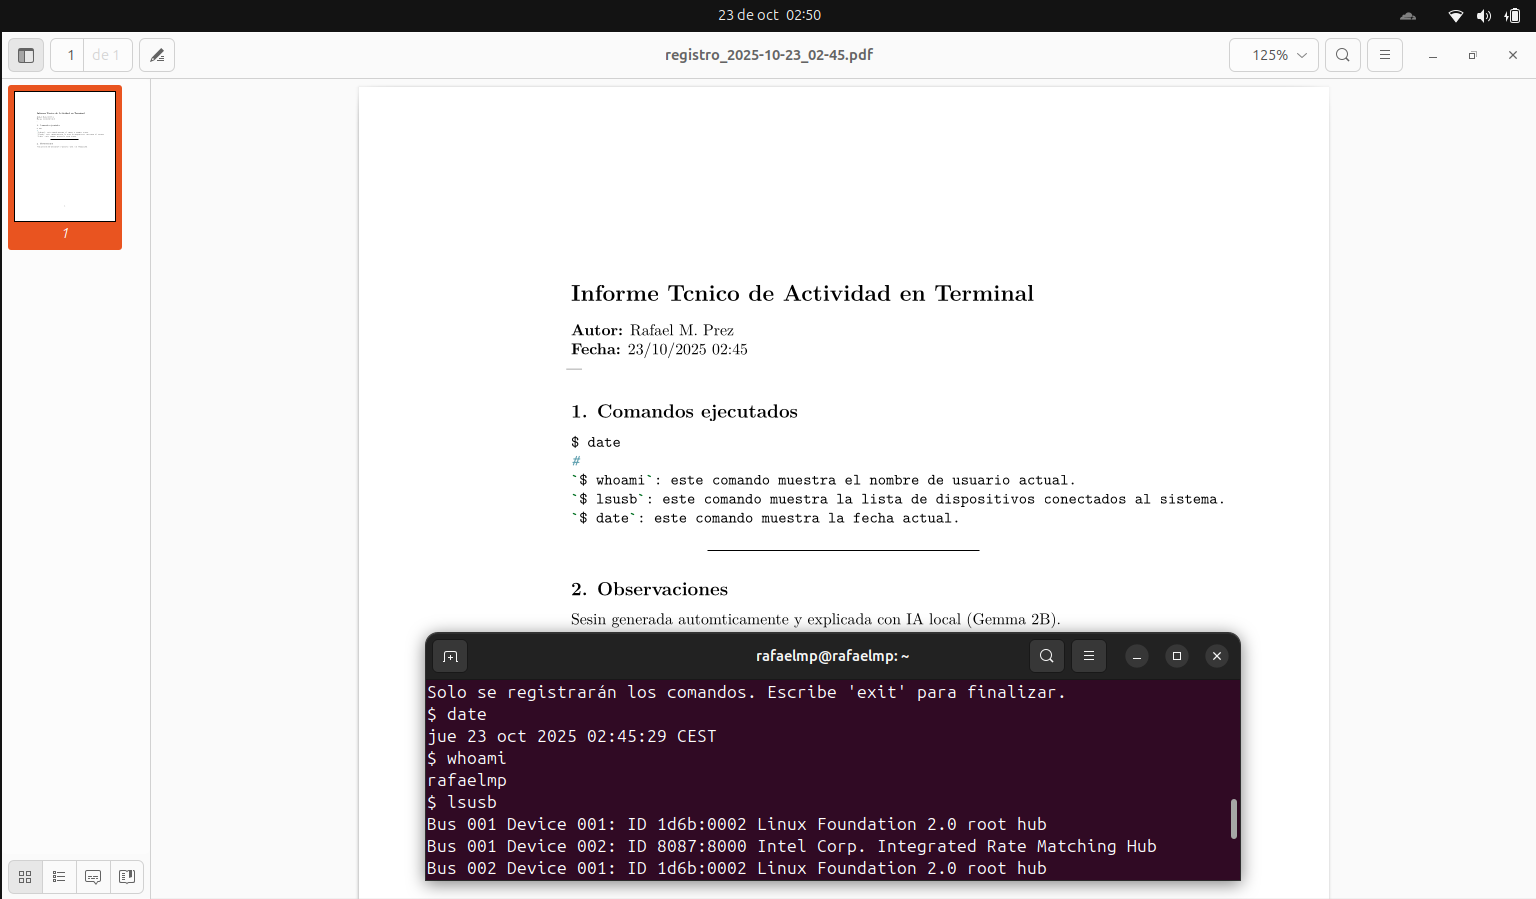
Este proyecto documenta el desarrollo de un pipeline modular en Bash diseñado para registrar las sesiones en la terminal, explicar automáticamente los comandos ejecutados y generar informes técnicos reproducibles en PDF/DOCX. El sistema prioriza trazabilidad, eficiencia y privacidad, su integración con el modelo de lenguaje local Gemma 2B permite potenciar la generación de explicaciones técnicas sin conexión a la red y automatizar tareas repetitivas. Esta arquitectura es aplicable en auditorías, bastionado de sistemas y formación técnica.
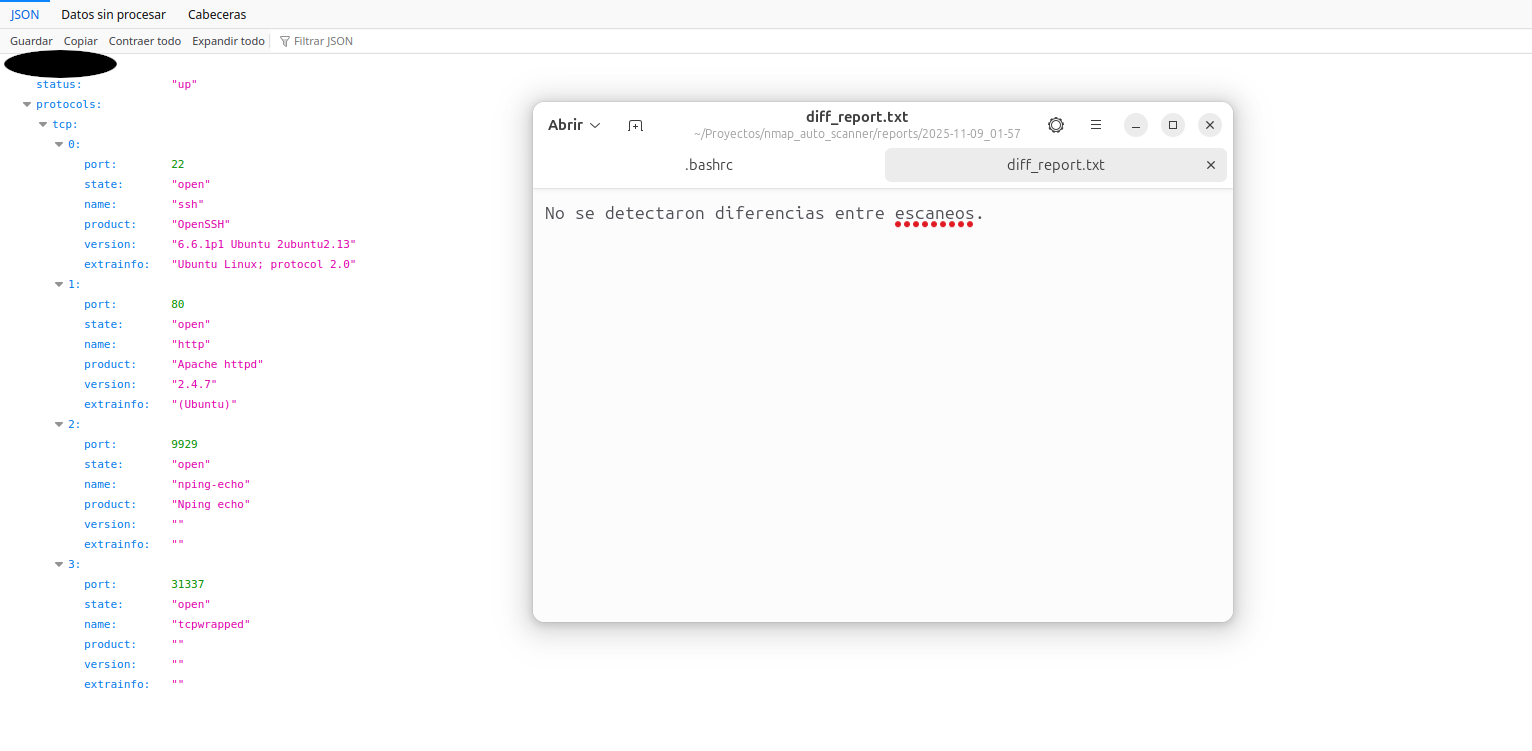
Nmap Auto Scanner automatiza escaneos de red en entornos Linux,
genera reportes en JSON y CSV, y compara resultados entre ejecuciones
para detectar cambios, nuevos servicios o posibles amenazas. Ideal para auditorías
periódicas, bastionado y tareas de blue team.
Desarrollado en Python con integración de python-nmap,
utiliza un archivo config.yaml para configurar objetivos, opciones y directorios
de salida, además de soportar ejecución programada mediante cron.
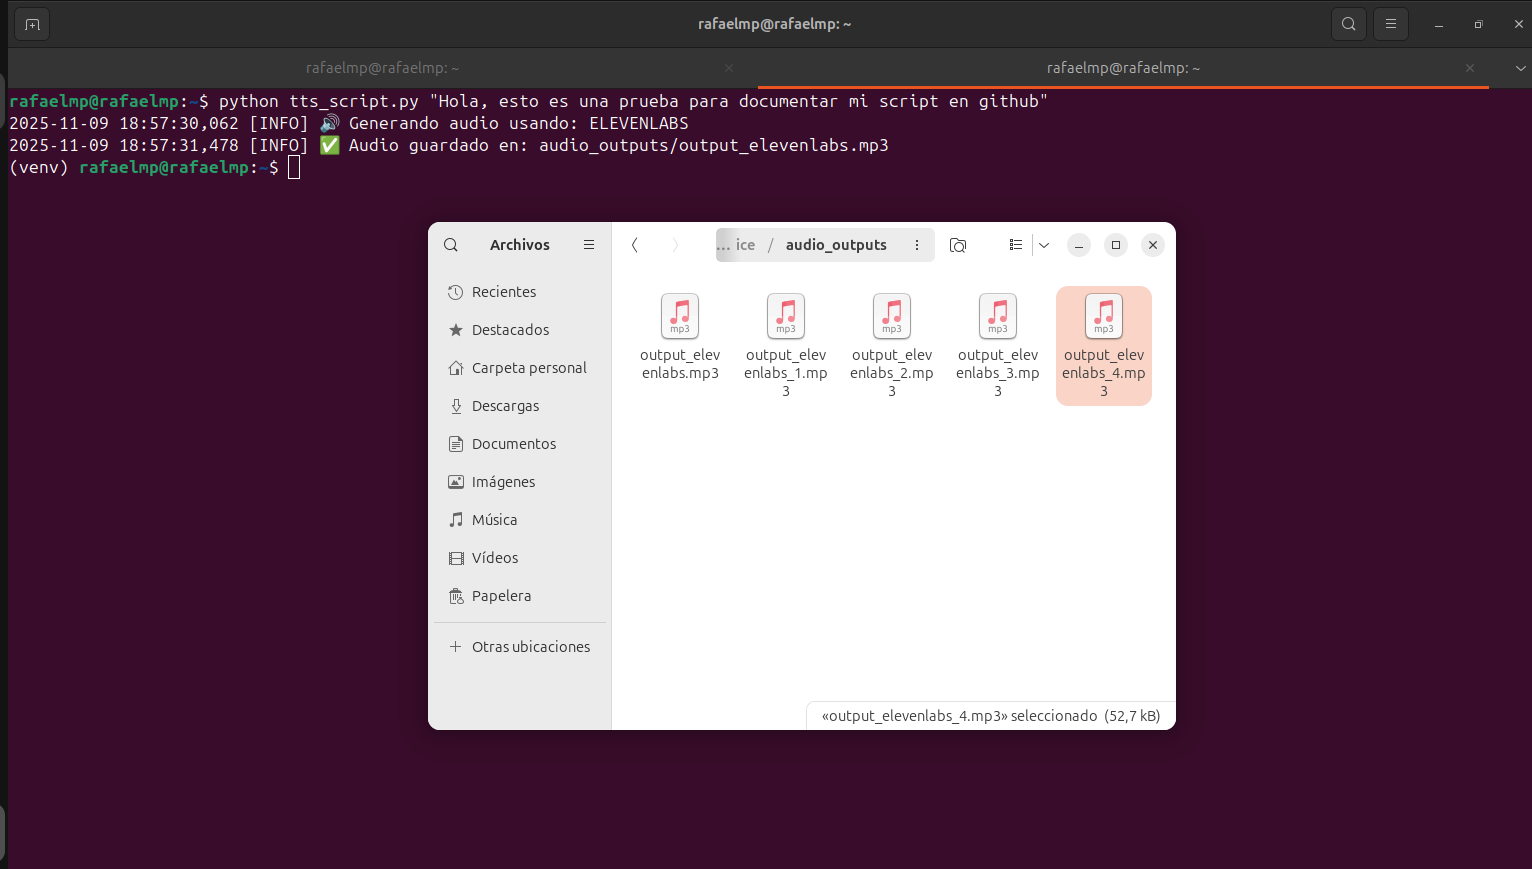
Proyecto de text-to-speech (TTS) desarrollado en Python que convierte texto en voz usando tu voz clonada mediante ElevenLabs o voz neural realista de OpenAI. Diseñado como script CLI, permite integrar síntesis de voz en flujos de trabajo, automatizaciones o contenido multimedia.
Soporta entrada por argumento, archivo o modo interactivo, configuración mediante
.env, y salida de audio en MP3/WAV.
Incluye sistema de logs y arquitectura extensible para añadir nuevos proveedores
como Play.ht o VITS. Licenciado bajo MIT.
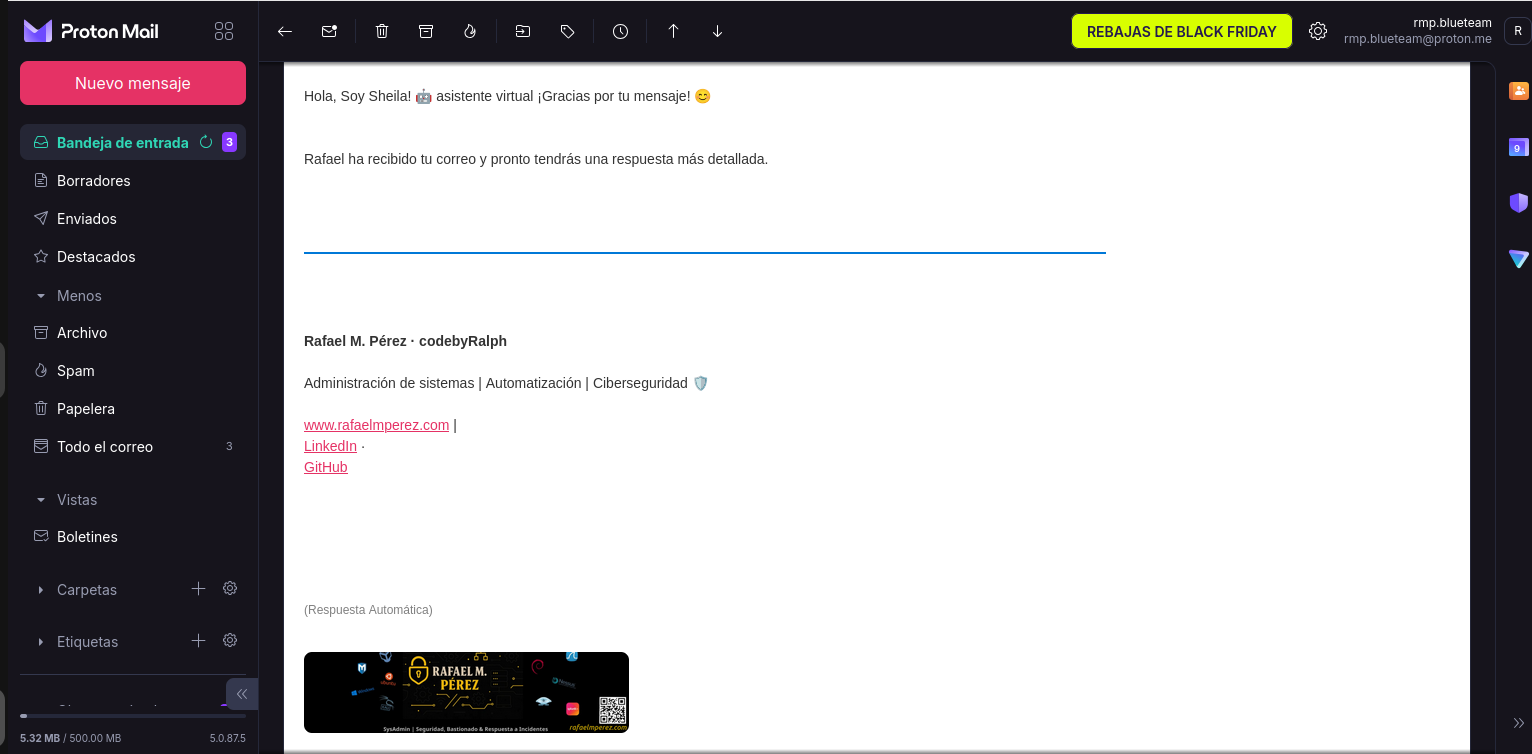
Proyecto de automatización de respuestas en Gmail mediante Python y la
Gmail API, diseñado para ejecutarse de forma autónoma como servicio
systemd. Permite responder correos entrantes de manera automática,
con opción de respuestas inteligentes generadas por IA (OpenAI).
Integra autenticación OAuth 2.0, gestión de logs detallada y control de
duplicados para evitar bucles de respuesta. Su configuración se realiza mediante
.env, con intervalos de verificación ajustables.
Ideal para tareas de productividad, administración IT o flujos automatizados.
Este portfolio está diseñado para reflejar criterio técnico aplicado, no para enumerar herramientas ni maximizar cobertura superficial.
El objetivo no es demostrar exhaustividad, sino criterio defendible bajo restricciones reales, priorizando impacto, riesgo y sostenibilidad frente a complejidad innecesaria.
Documento técnico completo con experiencia, formación y certificaciones verificables
Administración de sistemas y ciberseguridad defensiva con foco en gestión del riesgo digital
Diseño, hardening y operación de sistemas Linux/Windows en entornos reales
ASIR + Certificaciones (Google Cybersecurity, Cisco CCST) con validación técnica
Enfoque en impacto real, automatización defensiva y documentación defendible